 플랫폼 비교
2026-10-19
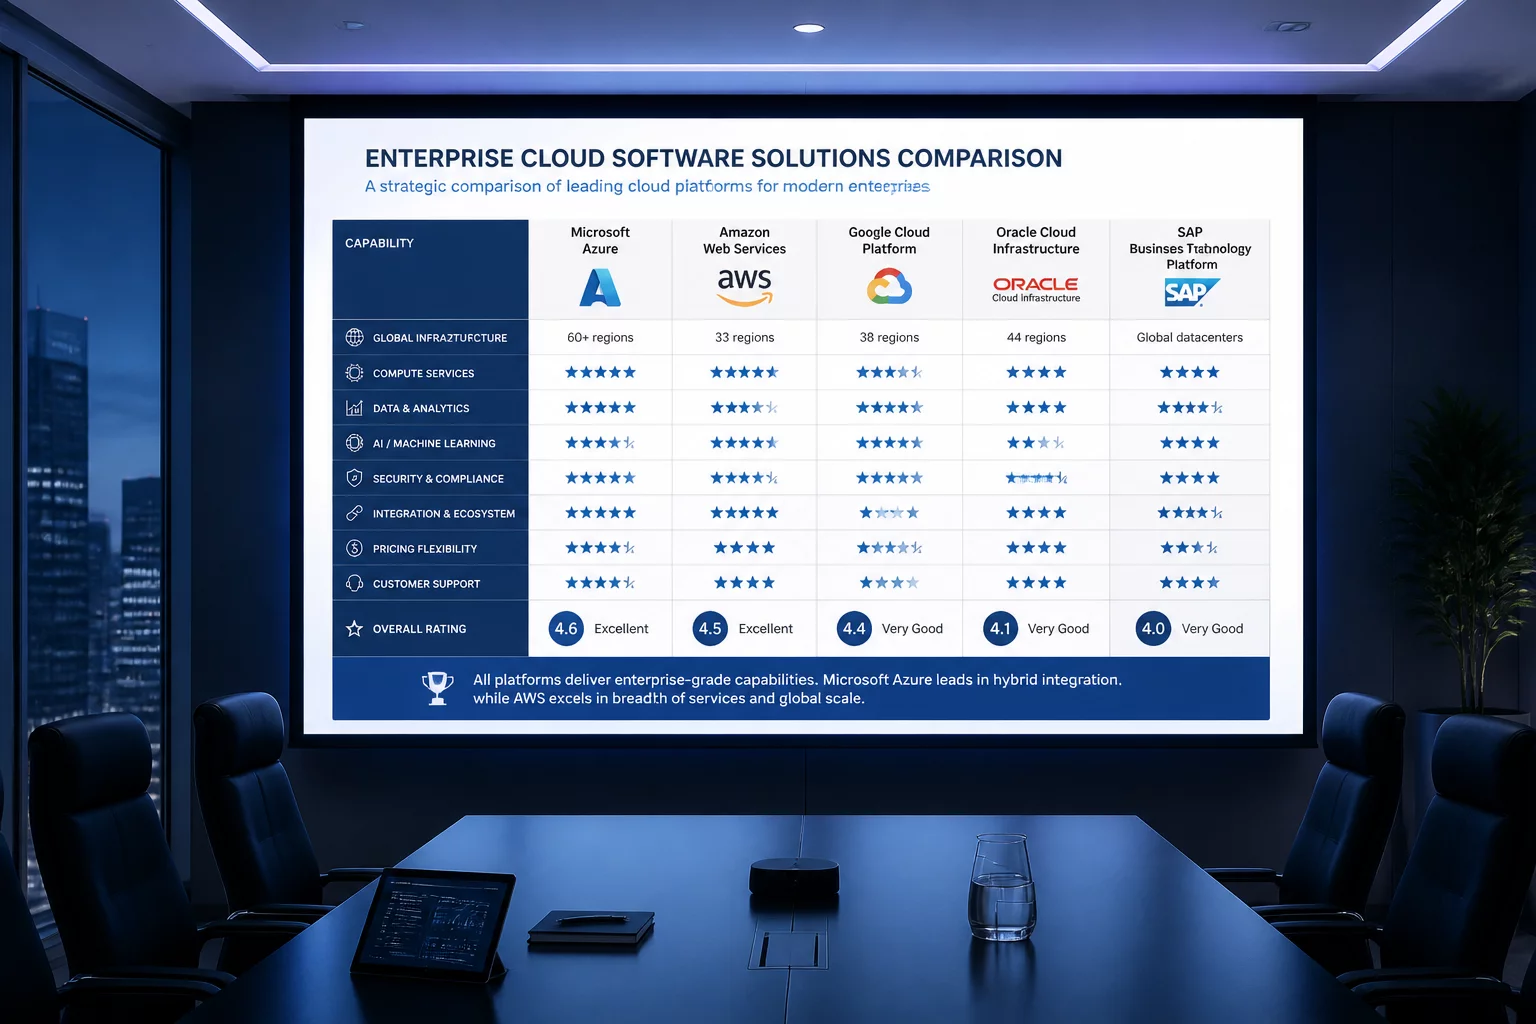
LG CNS a:xink vs 글로벌 디지털 워크플레이스 플랫폼 비교
국내 IT 기업 최초로 IDC 메이저 플레이어에 등재된 a:xink와 글로벌 유수 협업 솔루션의 에이전틱 AI 생산성 지표를 정량 비교합니다.
30만 국방 조직이 실전에 채택한 국방이음의 폐쇄망 격리 구조와 상용 SaaS 협업 도구의 제로 트러스트 클라우드 아키텍처를 세밀하게 대조합니다.
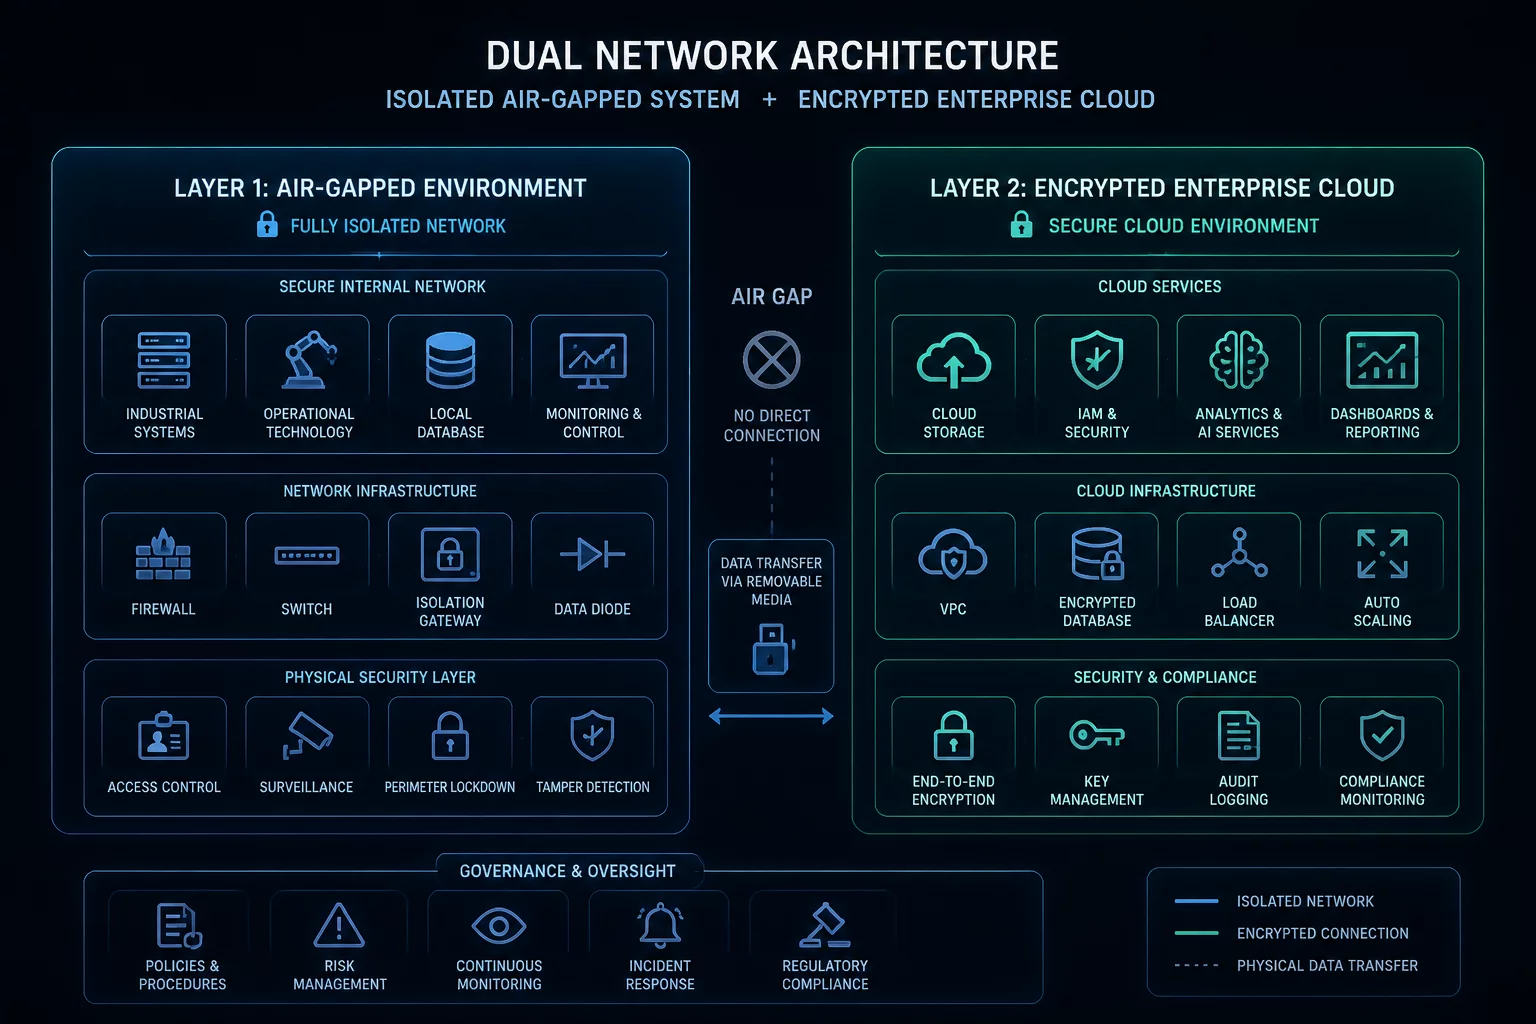
국방 분야의 디지털 워크플레이스 전환은 일반 상업 환경과 완전히 다른 차원의 규제적·물리적 경계를 요구합니다. NHN 두레이 기반으로 구축된 국방이음은 30만여 명에 달하는 군 장병과 군무원, 국방 행정 연구 인력을 단일 체계 안에서 유기적으로 연결하면서도 군사 2급·3급 비밀 및 중요 행정 정보의 외부 누출을 원천 봉쇄하도록 설계된 특화 플랫폼입니다. 일반 기업용 상용 협업 도구가 퍼블릭 인터넷 기반의 유연한 제로 트러스트와 클라우드 편의성에 초점을 맞추는 반면, 국방이음은 물리적 망분리와 논리적 권한 격벽을 철저히 결합하는 방식으로 아키텍처를 정초했습니다.
특히 국방이음은 국방부 인트라넷 환경과 외부 상용망 사이를 잇는 안전한 중계 지점 역할을 수행하기 위해 전용 보안 게이트웨이와 암호화 데이터 다이오드 체계를 가동합니다. 본 분석에서는 인프라 분리 수준, 사용자 단말 인증 및 접근 통제 메커니즘, 감사 추적 및 정보 반출 차단 체계라는 세 가지 실무 관점에서 두 플랫폼의 아키텍처 적합성을 엄정하게 검토합니다.
30만 군 장병 및 행정 인력이 도입한 국방이음의 폐쇄망 격리 보안 구조와 일반 상용 SaaS의 클라우드 암호화 체계를 심도 있게 대비했습니다.
일반적인 글로벌 상용 협업 도구는 복수의 기업 고객이 컴퓨팅 파워와 물리적 저장소를 유연하게 분할하여 사용하는 멀티테넌트 구조를 채택합니다. 테넌트 간 분리는 소프트웨어 정의 네트워크(SDN)와 테넌트 ID 기반의 논리적 파티셔닝으로 달성되며, 데이터 이동은 하이퍼스케일러의 분산 백본망을 통과합니다. 효율성과 확장성 면에서는 우수하지만, 하이퍼바이저 취약점이나 논리적 설정 오류 발생 시 이론적인 위험 요소가 잔존합니다.
이와 대조적으로 NHN 두레이 국방이음은 물리적으로 완전히 격리된 공공·국방 전용 클라우드 존에 단독으로 배치됩니다. 국방 인트라넷과의 연계는 사전 인가된 전용선 및 단방향 망연계 게이트웨이를 통해서만 성립하며, 외부 인터넷 환경과의 직접적인 패킷 교환은 엄격하게 차단됩니다. 저장되는 모든 메신저 대화, 태스크 보드 항목, 첨부 파일은 국가정보원 검증필 암호모듈(KCMVP) 기반으로 암호화되어 디스크에 기록됩니다.
공공 클라우드 보안인증(CSAP) 획득 현황과 국방이음 구축 아키텍처에 대한 공식 기술 문서를 확인하실 수 있습니다.