 실무 가이드
2026-10-16
네이버 클로바 OCR을 활용한 영수증 및 업무 문서 디지털화 가이드
비정형 영수증과 인보이스에서 필수 항목을 추출하여 전사 시스템에 자동 연계하는 엔터프라이즈 OCR 파이프라인 구축법을 제시합니다.
국내 데이터 레지던시 규정을 준수하며 애저 클라우드 가상 네트워크(VNet)와 UiPath 오케스트레이터를 유기적으로 연동하고 비인가 접근을 원천 차단하는 단계별 아키텍처 구축 지침
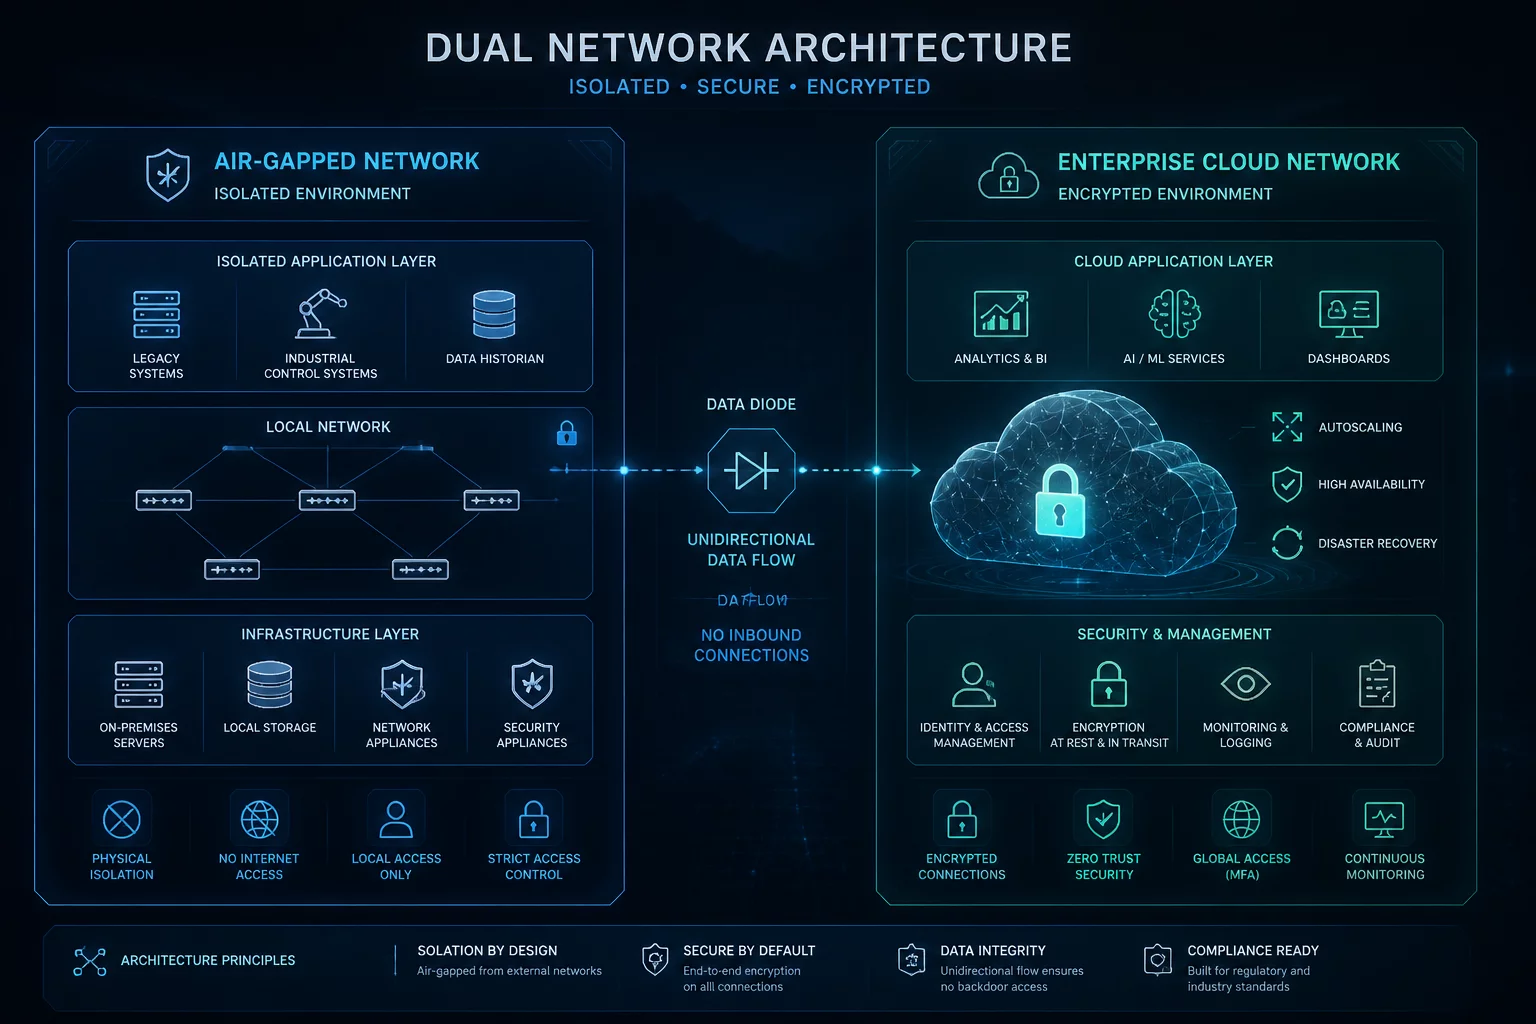
기업 내부 규정과 금융 보안 가이드라인이 강화됨에 따라 클라우드 자동화 인프라 구축 시 데이터 레지던시 확보가 필수 전제 조건으로 자리 잡았습니다. 마이크로소프트 애저 서울 리전 기반의 가상 네트워크(VNet)에 UiPath 오토메이션 클라우드 테넌트를 배포하면 모든 프로세스 실행 로그, 스크린샷 큐, 자격 증명 데이터가 국내 관할권 내에 엄격히 보관됩니다. 이는 글로벌 클라우드 서비스 이용 시 발생하는 규제 준수 리스크를 완벽하게 해소합니다.
온프레미스 레거시 시스템과 애저 클라우드 인프라 간의 통신은 ExpressRoute 또는 사이트 간 VPN을 통해 암호화 터널로 연결됩니다. 클라우드 기반 UiPath 오케스트레이터(Orchestrator)는 중앙 집중형 제어 타워 역할을 수행하며 애저 가상 머신 확장 집합(VMSS) 기반의 언어텐디드(Unattended) 로봇 풀을 업무 부하에 따라 유연하게 제어합니다.
국내 데이터 보관 요건(데이터 레지던시)을 충족하면서 마이크로소프트 애저 한국 리전에 UiPath 자동화 인프라를 성공적으로 배포하는 표준 절차입니다.
애저 포털에서 UiPath 전용 가상 네트워크(VNet)를 구성할 때 오토메이션 워커 노드가 위치할 전용 서브넷과 게이트웨이 서브넷을 엄격히 분리해야 합니다. 네트워크 보안 그룹(NSG)을 설정하여 인바운드 인터넷 트래픽을 전면 차단하고 아웃바운드 포트 역시 UiPath 오토메이션 클라우드 엔드포인트(포트 443)로만 제한합니다.
애저 프라이빗 링크(Azure Private Link)를 활성화하면 퍼블릭 인터넷 노출 없이 마이크로소프트 백본망을 통해 클라우드 오케스트레이터와 안전하게 통신합니다. 이 단계에서 내부 사설 DNS 영역(Private DNS Zone) 레코드를 등록하여 자동화 에이전트가 도메인 네임을 로컬 사설 IP로 직접 확인하도록 구성합니다.
마이크로소프트 애저 환경에서의 프라이빗 링크 설정 세부 스펙 및 최신 릴리스 패치 문서를 공식 개발자 포털에서 직접 확인하세요.